Para quem é
Sites com formulário de contato, orçamento, inscrição ou newsletter que passaram a receber lixo. Também para quem tem landing page rodando anúncio e não pode perder conversão por causa de um CAPTCHA mal ajustado.
Sinais típicos: dezenas de envios por dia com nomes aleatórios, mensagens com links, e-mails inválidos, picos de madrugada e leads que nunca respondem.
Como funciona a proteção
Não existe uma bala de prata. O que funciona é sobrepor camadas baratas antes de gastar com desafio:
- Honeypot: campo invisível que só bot preenche. Custo zero, pega a maior parte do spam trivial.
- Limite por IP e por minuto: corta rajada sem bloquear pessoa física.
- Cloudflare Turnstile: desafio que costuma passar sem clique, sem cookie de terceiro e sem mostrar imagem de semáforo.
- Google reCAPTCHA v2 ou v3: indicado quando você já vive no ecossistema Google ou precisa de score de risco.
- Validação no servidor: o token é conferido na API, nunca só no navegador. Sem isso, a proteção é decorativa.
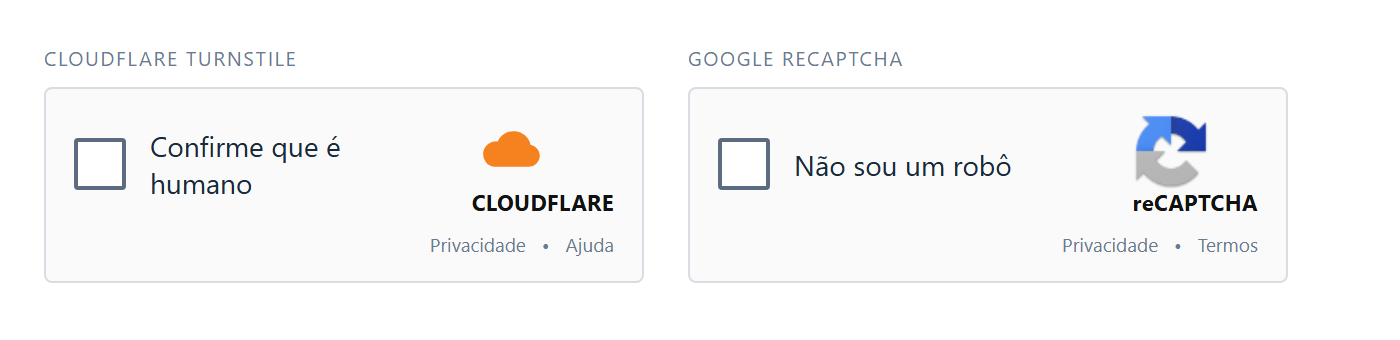
Turnstile ou reCAPTCHA?
| Critério | Cloudflare Turnstile | Google reCAPTCHA |
|---|---|---|
| Custo | Gratuito, sem limite prático | Gratuito até 1 milhão de avaliações/mês |
| Fricção para o usuário | Baixa: muitas vezes invisível | Média no v2; invisível no v3 |
| Cookies de terceiros | Não usa | Usa cookies do Google |
| LGPD | Contrato e dados na Cloudflare | Exige base legal e aviso sobre o Google |
| Dependência | Cloudflare | Conta Google |
| Melhor uso | Padrão para sites novos | Quem já usa Google Workspace ou precisa de score |
Na prática, Turnstile é o padrão que recomendamos. reCAPTCHA entra quando o cliente já tem conta Google, exige score de risco ou tem contrato que pede o fornecedor.
O que está incluído
- Diagnóstico do formulário atual e do volume de spam
- Implantação de honeypot, limite de taxa e Turnstile ou reCAPTCHA
- Validação do token no servidor, com tratamento de erro e timeout
- Teste com bot simulado e com envio legítimo
- Ajuste de acessibilidade e de falso positivo
- Documentação e runbook para o time
O que não está incluído
- WAF completo e mitigação de DDoS — isso é projeto separado
- Antifraude de pagamento ou análise de risco de transação
- Reescrita do formulário ou do layout do site
Como funciona o projeto
1. Diagnóstico. Trinta minutos para entender o formulário, o volume de spam e o que já existe.
2. Implantação. De um a três dias úteis, com o site no ar e o formulário funcionando.
3. Teste real. Disparo automatizado contra o formulário e envio legítimo, para provar que bloqueia sem travar cliente.
4. Entrega. Runbook, credenciais e um painel simples de bloqueios.
Perguntas frequentes
O Turnstile é gratuito?
Sim. O Cloudflare Turnstile não cobra por avaliação e não exige plano pago da Cloudflare.
Preciso de conta Google?
Só se optar pelo reCAPTCHA. Com Turnstile, a conta é na Cloudflare e o widget funciona em qualquer site.
Isso derruba a conversão?
Turnstile costuma passar sem interação. Quando aparece o "confirme que é humano", é um clique — bem menos fricção que selecionar semáforo.
É compatível com LGPD?
Turnstile não usa cookies de publicidade e coleta o mínimo. Ainda assim, o aviso de privacidade precisa citar o fornecedor. Ajustamos esse texto na entrega.
Funciona em WordPress, site estático e formulário próprio?
Sim. O widget é JavaScript e a validação é uma chamada de API — funciona em qualquer stack, inclusive site estático no Cloudflare Pages.
Quanto tempo leva?
De um a três dias úteis depois do acesso ao código e das chaves. Em site estático, normalmente sai no mesmo dia.